根据TRM Labs发布的一份最新报告, 朝鲜的黑客们通过非法手段累计窃取了接近78亿美元的加密货币资产。该报告中指出有6.9亿美元被盗资金的清洗路径明确指向了Bybit平台早些时候发生的一起旧案。尽管如此, 这笔相关资金的流转和处理过程最终并没有真正完结, 仍然处于未完成的状态之中。
不只是一个组织
Sleet这个说法, 其实是外界用来给朝鲜国家级网络攻击体系所贴上的一张总标签。RGB侦察总局处于核心位置, 其下面挂着好几个专门的任务单元。在APT38沉寂以后, 部分人员转入了金融攻击组。
在来自不同安全机构的报告里, 同一次攻击可能会被挂上不同的名字。两个看起来是独立运作的组织, 在他们背后的操作者很可能是同一批人使用的是一套相同的服务器并且使用着相同类型的恶意软件。
从银行到加密目标全换了
在二零一四年左右的时候, 朝鲜的黑客主要把银行和SWIFT系统当作目标, 而现在他们核心的攻击对象已经变成了交易所、风险投资公司以及区块链相关企业。美国联邦调查局已经确认, 这些黑客参与了多起盗窃案件, 这些案件造成的经济损失加起来大约有1亿美元之多。
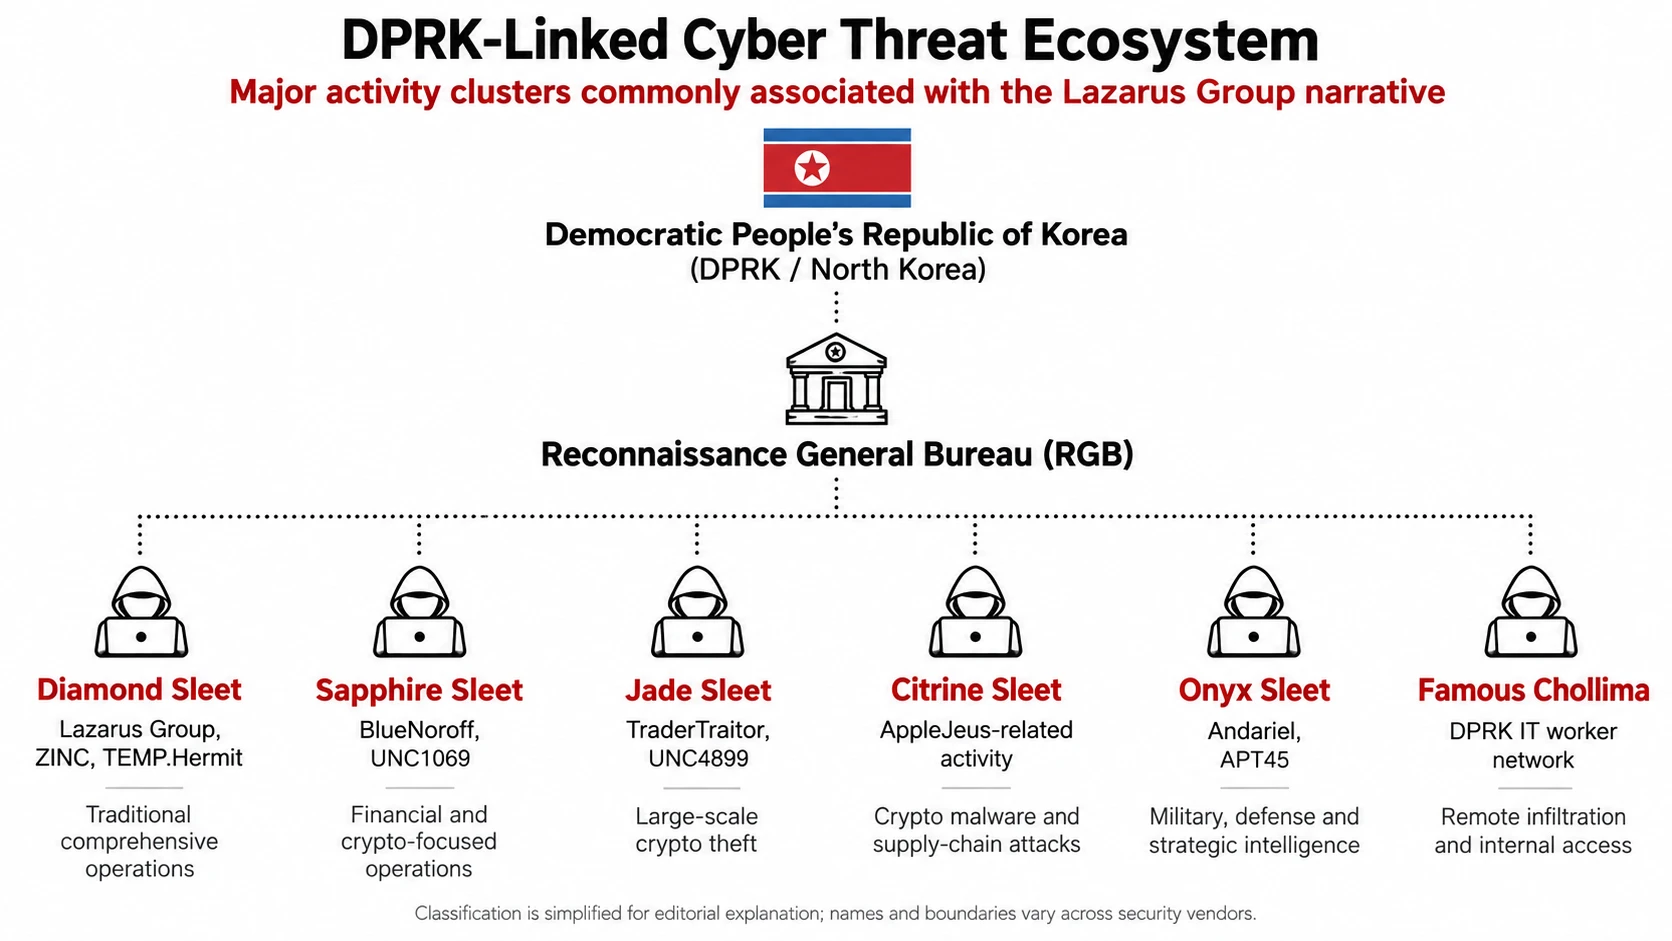
现在的攻击手法已经不再停留在传统的钓鱼阶段了。它升级成了多种多样的方式。其中包括假招聘, 也就是骗子发布的虚假招聘信息。还有利用AI进行社会工程学攻击。此外, 供应链投毒也变成了常见威胁。2023年发生在3CX软件上面的供应链事件就是这样。那个事件就是一个非常典型的案例。
一个开发能碰多少东西
有一个开发人员进入了加密企业, 他能够合法接触到云服务器、连续集成与持续部署环境、内部通信工具, 以及部分钱包相关的底层基础设施。只要他在相关文档上签一下自己的名字, 价值几百万美元的资金就会被转移走。
在二零二零年八月份的时候, 来自朝鲜的黑客使用了恶意的程序代码, 并且给这些代码披上了伪装的外衣, 让它们看起来像是用于正常交易的工具, 进而侵入了一家位于纽约市的金融公司的系统, 直接导致该公司的价值一千一百八十万美元的数字加密资产遭到了损失。
钱怎么洗路径多快
资金被盗之后, 攻击者进行的第1步操作就是把资金给拆开、进行货币转换以及跨链转移。这里边, USDC和USDT是主要的工具对象。最后这笔钱最终流向了朝鲜境内。这部委在多次确认的这条路径之中也对此进行了证实。
TRM Labs发现, 最新的事件清洗路径与Bybit、AFX的旧案存在高度的重合之处。不过, 目前还只能标记为中高的置信度。这最终的原因在于相关工作尚未完成。
78亿美元什么概念
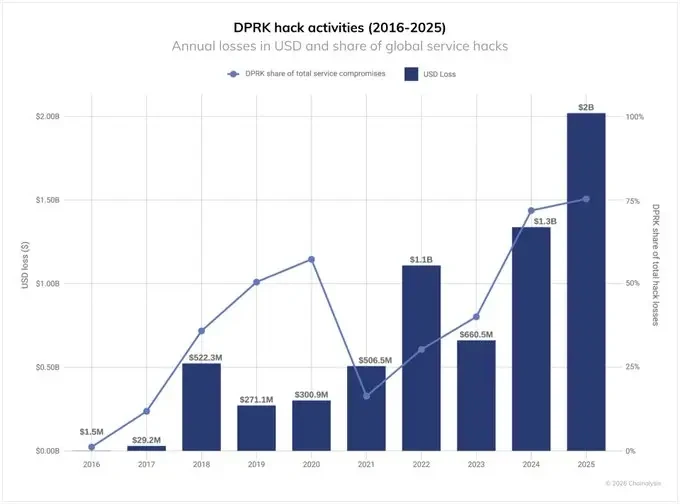
直到2026年9月这个时间点为止, 朝鲜相关的黑客人员从加密市场里面窃取走的资产总额已经非常接近78亿美元了, 他们仅仅是用2025年这一整年的时间段去实施盗窃的话, 拿走的金额大概就是在20.2亿这个数量级上。
Drift这样的涉及大额资金的事件占据了相当大的比例。根据链上追踪技术显示, 一旦资金完成了跨链拆分操作, 想要追回来的概率极低。因此, 整个行业目前只能做事前防御工作。
你的钱包真的安全吗
攻击目标主要包括开发人员、系统管理员以及钱包负责人这类人群, 也就是说, 任何那些能够直接接触到签名操作和资金管理系统的人员, 都属于攻击者的瞄准对象, 并且在实际情况中, 利用社会工程学手法进行攻击, 往往比起去发现并利用技术上的漏洞要容易得多。
在2023年的这一年, 韩国国内的国防领域承包商遭遇了数据泄露的事件, 损失的规模达到了1.2TB这样大量的数据资料。
而负责处理后续问题的相关团队人员, 后来竟然参与了那种勒索软件的编写开发工作, 并且在使用的网络基础设施以及派遣的工作人员方面, 和那个名叫Storm-0530的组织共享着相同的资源, 存在人员重叠的情况。
关于在加密行业里面应该投入多少钱用于防范朝鲜黑客的攻击才会变得足够这一件事情, 大家可以在评论区里聊聊, 如果你觉得有用的话就点赞然后转发给身边那些持有加密资产的朋友。
© 版权声明
文章版权归作者所有,未经允许请勿转载。