近4亿美元的资产遭遇了被盗的情况, 而这被盗的入口竟然存在于一款第三方安全软件内部。从提现环节出现资金被冻结的状态到后续的资金实现了回流, 这整个短暂的过程总共只耗费了三天的时间。
第三方软件零日漏洞
北京时间9月25日凌晨2点31分,链上出现第一笔异常小额转账。黑客利用的是平台使用的一款第三方安全产品中从未被发现的零日漏洞,没有现成补丁可打。
所谓零日漏洞, 指的是那些在厂商和广大的普通用户那里, 此前谁都没有掌握到的安全缺陷的问题。一旦攻击者借助这个所谓的缺陷去弄到了那些拥有最高权限的身份凭证的东西之后, 就会再去伪造出一些提现的指令出来, 然后就去大规模的转移那些资产了。
七分钟发现并冻结提现
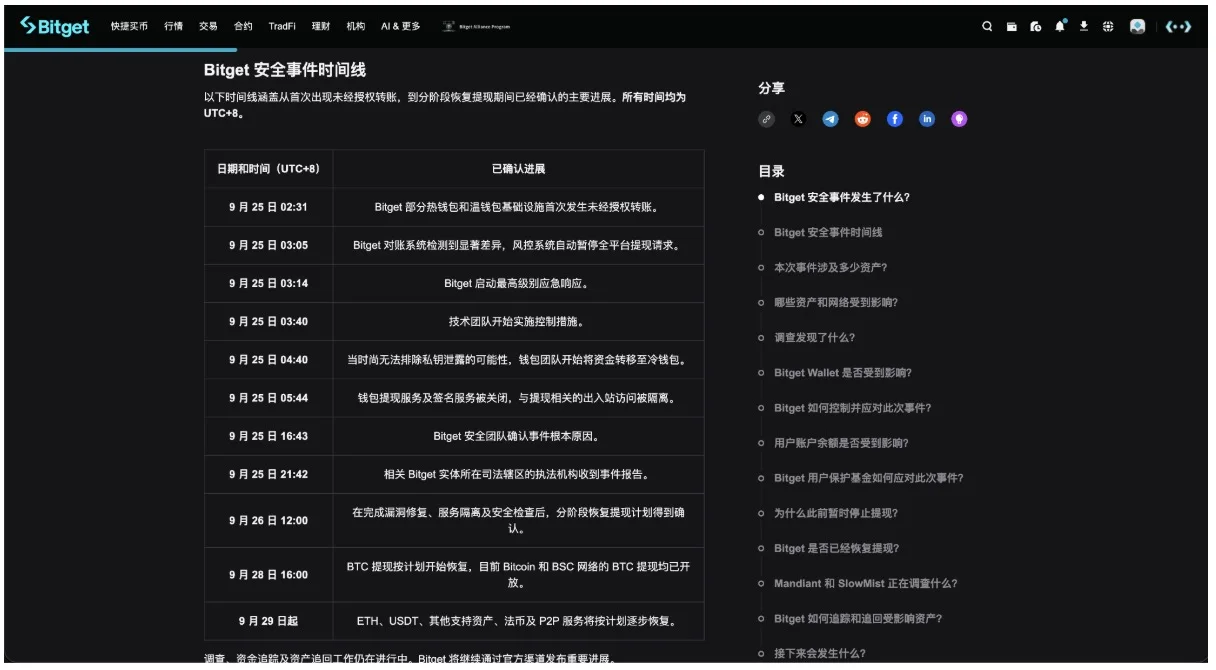
在凌晨3点05分, 第一笔大额转账发生大约7分钟之后, 平台的对账系统发现了非常明显的资金差异情况, 因此立刻触发了对全平台提现业务的阻断措施。
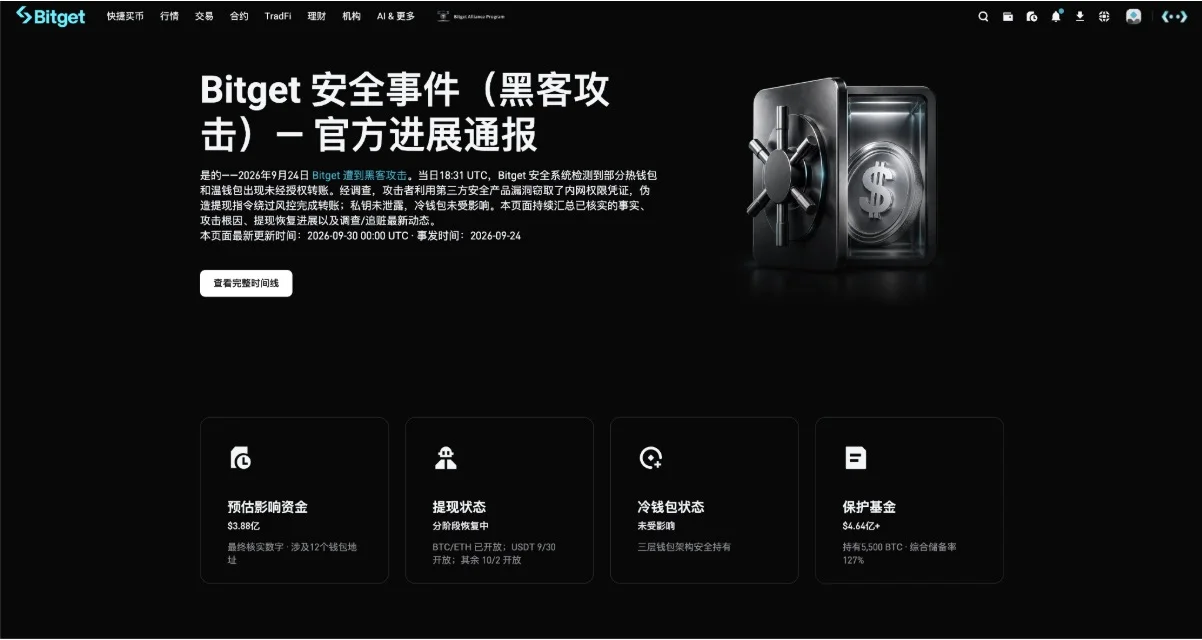
在当时的情况下面对私钥可能已经泄露的问题, 因为没有办法直接排除这种风险的可能性, 所以钱包相关的团队就把那些资产转移到了更加安全的冷钱包里面去了, 也就是说不让大家随便动用这些钱。
与此同时, 他们还把热钱包的相关功能给关停了, 这既包括了提现服务, 也包含了签名服务这样的重要操作手段。后来确认了一下, 大约有三点八八亿美元的资产是受到了影响的。
保护基金四年前就已设立
平台方面的明确说法是, 这次所造成的损失是由保护基金来进行承担, 因此用户的余额是不会受到任何影响的。并不是说在事情发生之后才临时去宣布这个基金的存在, 而是在二零二二年就已经建立好了这个基金, 资金方面有着长期的储备, 并且链上的地址也是公开可以查询得到的。
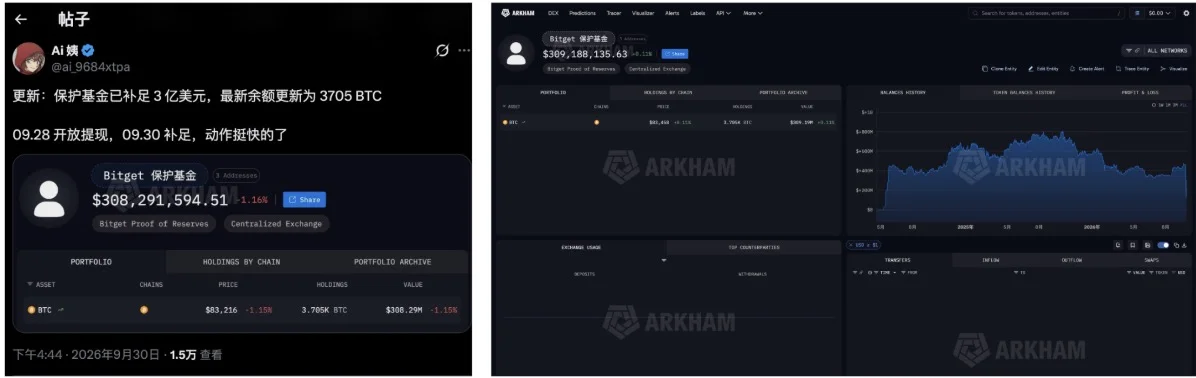
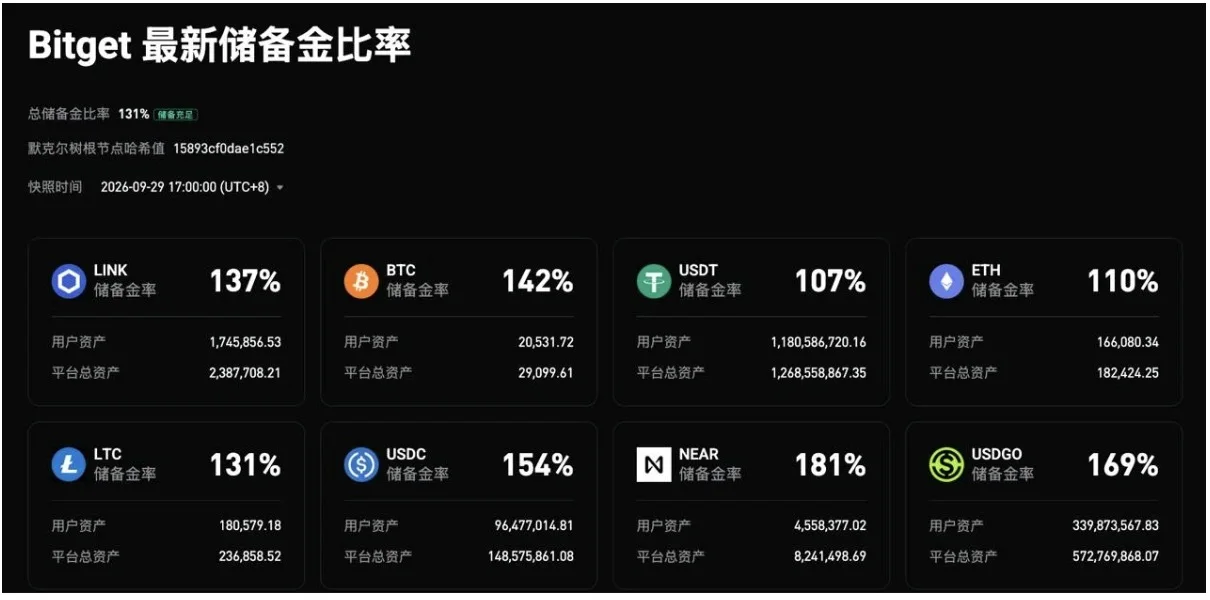
在9月28日比特币能够恢复提现之前, 链上监测显示, 已经有2042.28个单位的比特币从保护基金地址被转移到了热钱包中。平台方面向外界做出了承诺, 会在一周的时间周期内, 将基金的总量补足到3亿美元的基准规模, 后续的链上监测结果也清楚地表明, 该事项已经按照约定的时间要求顺利兑现了。
提现恢复后资金反成净流入
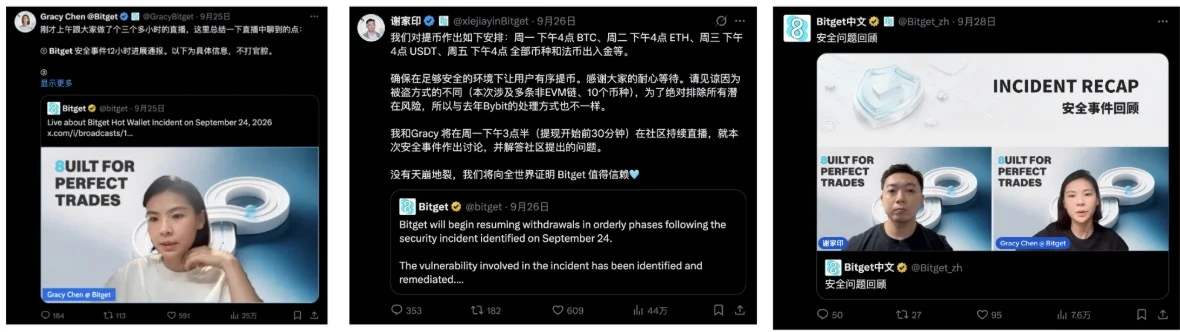
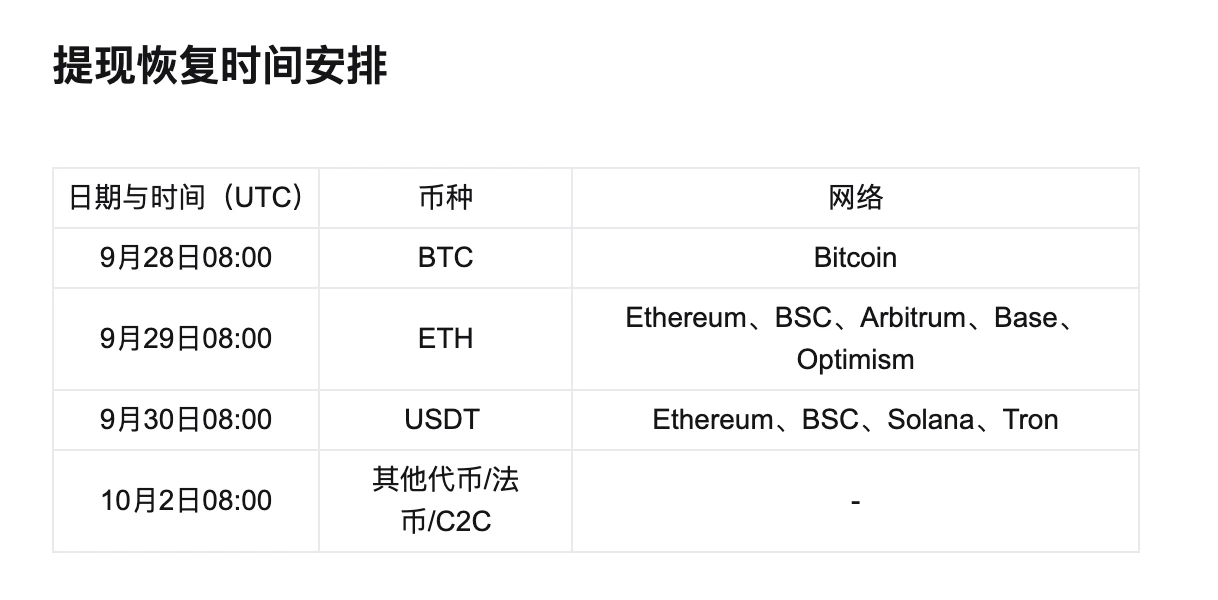
在九月二十九日以太坊恢复办理提现业务的三十分钟之后, 那些相关的网络热钱包里面的余额数量又重新回到了三万个以太坊以上的数额。这个数额的水平是超过了在停止对外开放提现业务之前的初始状态的。由此可以看出, 资金的状态是从净流出转变为了净流入这样一种态势。
在9月30日这一天的时间范围内, 平台方面的资金流入量达到了2.31亿美元, 这个数字是非常接近于8月份日均资金流入量2.45亿美元的水平的。
对于用户群体来说, 当他们能够自由选择进出平台的时候, 如果还愿意选择留在平台上, 这种实际行为比任何公关宣传话术都能够更加充分地说明用户对平台的信任正在回归。
同行在危机时选择抱团
在事件发生后, CZ公开地表达了声援之意, 与此同时, 来自双方的安全团队之间展开了合作活动。这种合作包含的内容有共享威胁情报、追踪那些被盗走的资金以及支持资产的追回工作。
在加密行业里, 并没有一个统一的兜底机构存在, 但是保护基金正在发挥作用, 同行之间的协作也在加强, 安全机构提供着保障, 还有链上追踪手段, 这些力量共同构成了一个属于他们自己的风险处理网络。
安全边界早已不止冷钱包
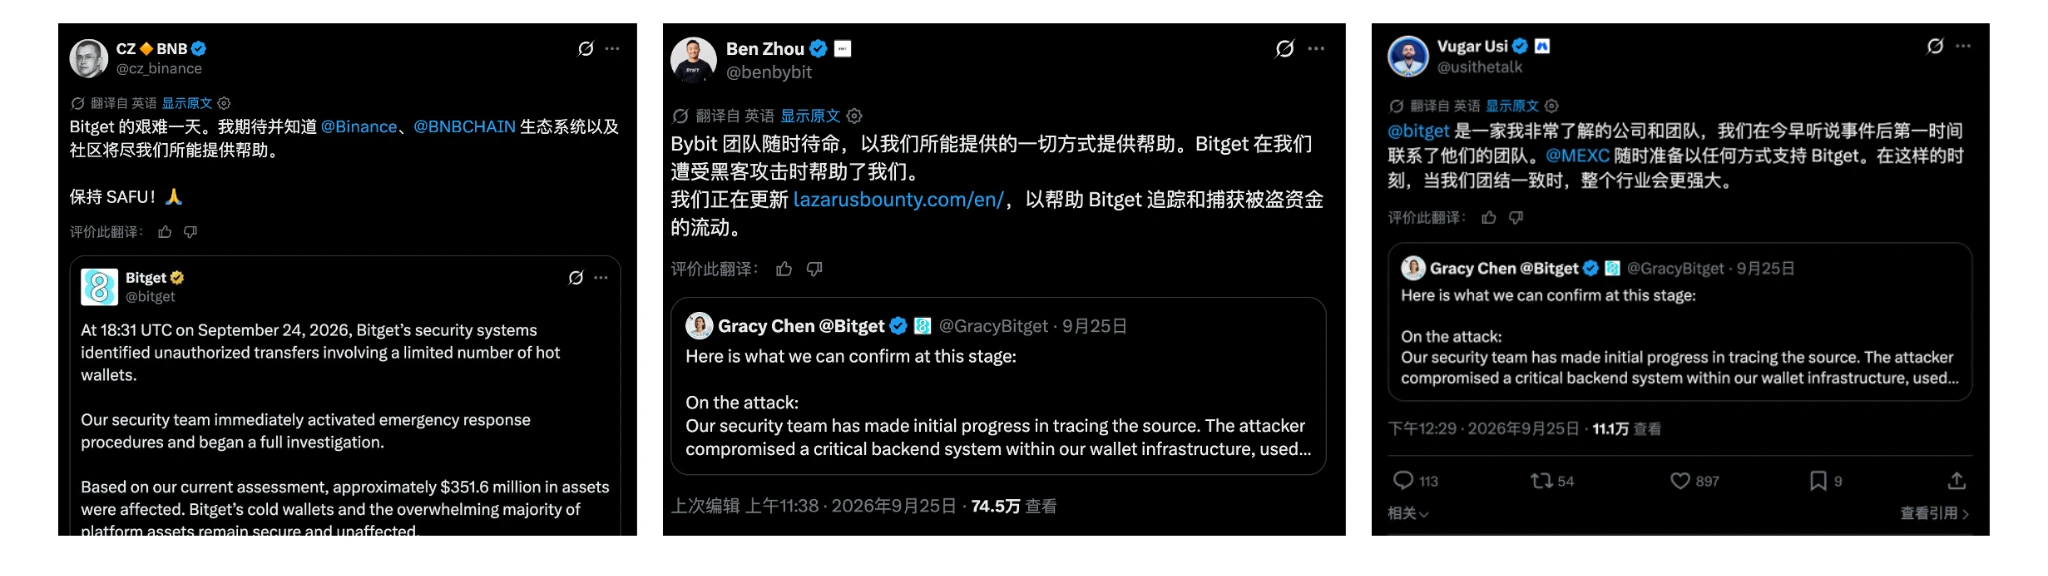
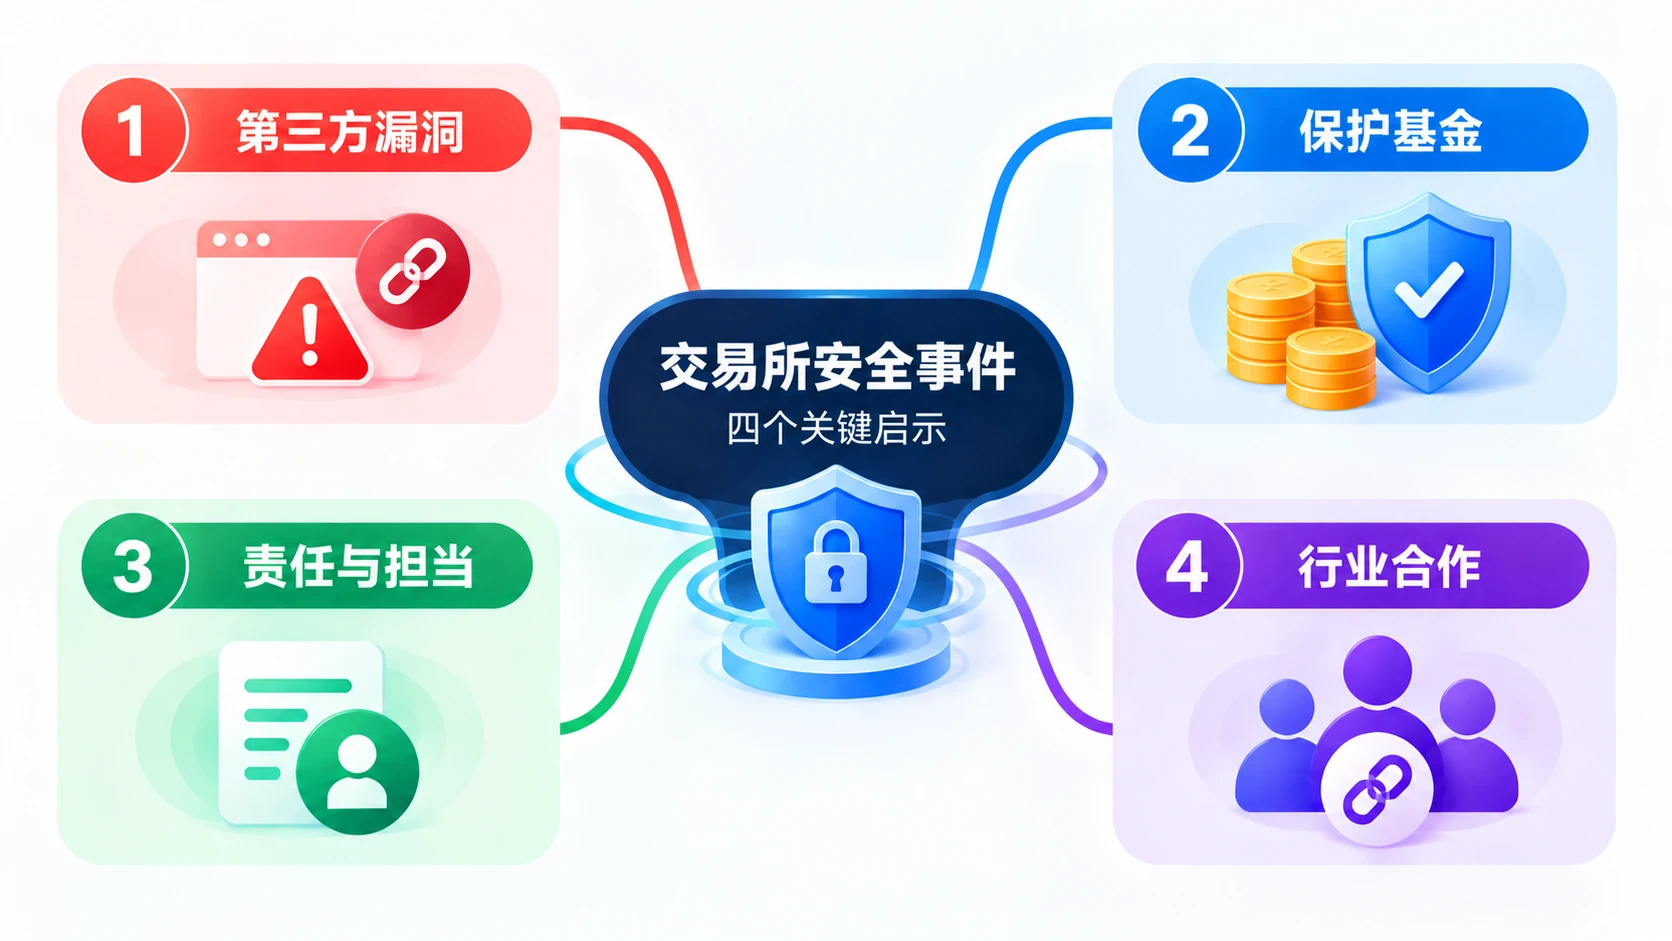
这次事件给行业带来的直接警示是, 交易所需要防守的边界早就已经不止私钥和冷钱包了。安全软件、钱包基础设施以及内部权限本身, 就已经成了攻击者可以利用的入口。
没有任何一个金融体系是能够建立在永远都不会出事的这种假设上面的。快速地进行发现, 做出透明的回应, 并且去履行自己的承诺, 这些行为才是用来检验一家平台究竟有没有责任感的真正标尺。
你心里头是不是在琢磨, 把快到四亿美元这么大的数目, 全权交给外面的安全软件公司去打理着, 这法子到底能不能让人安心? 这就跟把自个儿的性命攥在别人手里头一样, 让人咋能不悬心?
咱们都在评论区里敞亮了说说自己的想法。要是觉着这话说得还入耳, 挺有用的话, 别忘了一键点个赞, 顺手再分享出去给大伙瞧瞧。
© 版权声明
文章版权归作者所有,未经允许请勿转载。