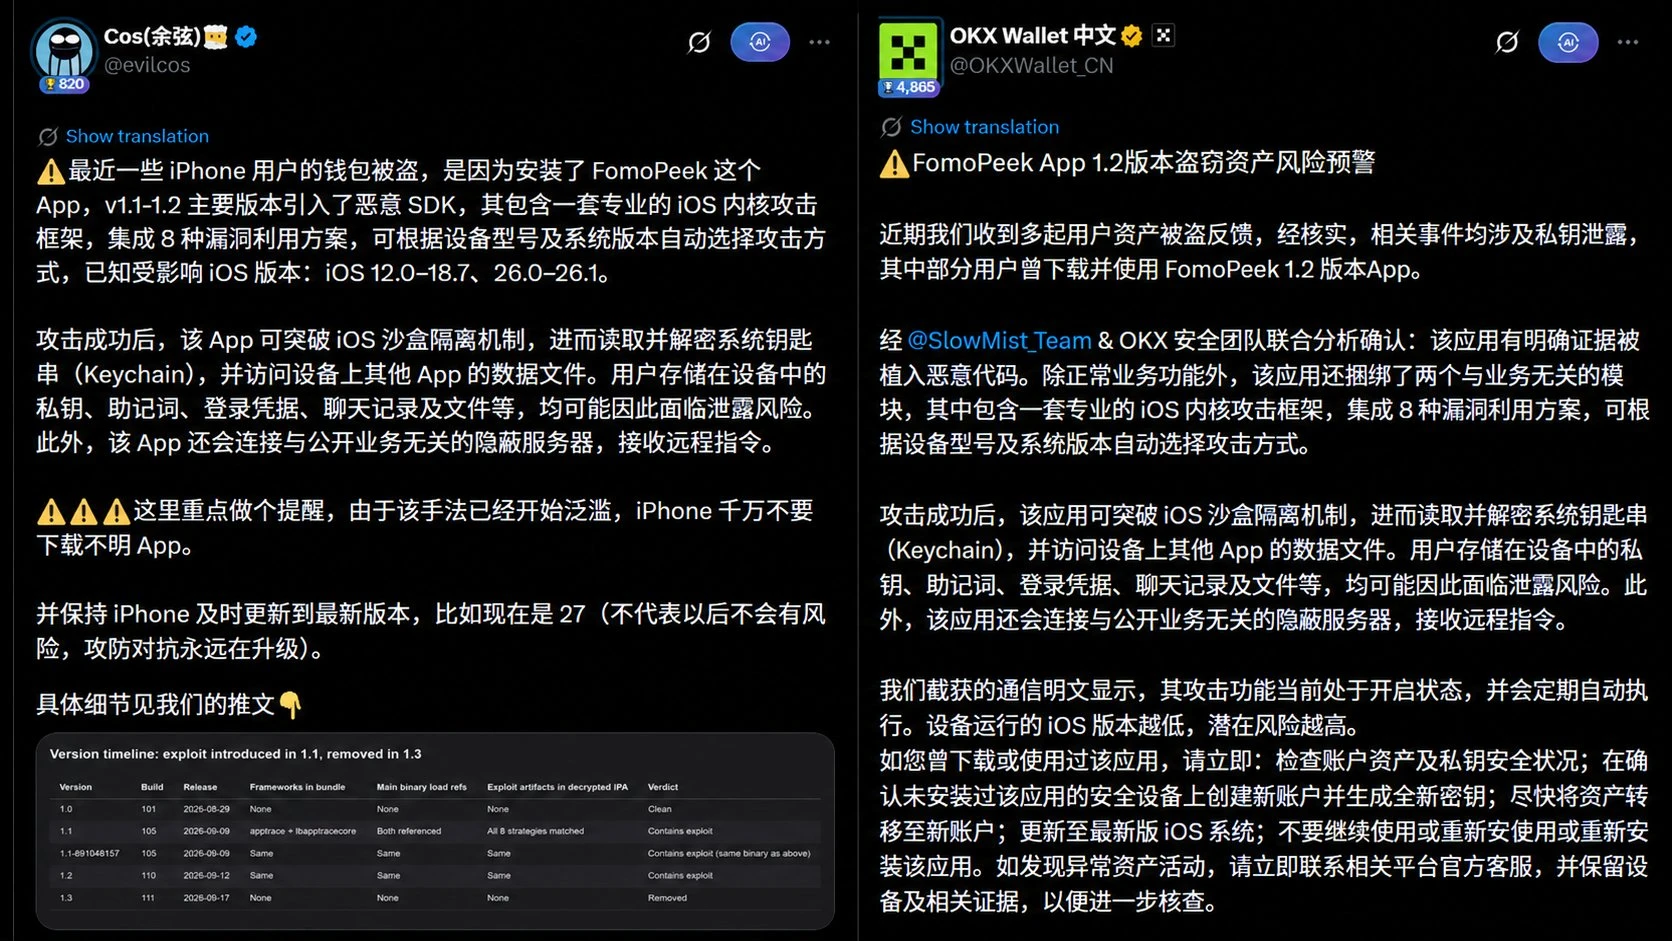
刚才在推特上忽然曝光说, 有非常多的玩转链上游戏的人, 他们的钱包里的资产在一瞬间就被全部清空了, 大家查下来发现幕后真凶竟然是这样一款东西, 那就是由意见领袖拼命推荐的一个用来观察Meme代币走势的工具程序, 这件事让那个苹果iOS系统原本被认为坚不可摧的所谓安全神话, 一下子就在夜里彻底碎掉了, 同时也让大家看清了虚拟货币圈子这个弱肉强食的世界里那些隐藏的可怕威胁又重新露出来狰狞面目了。
黑客把刀藏在KOL推荐里
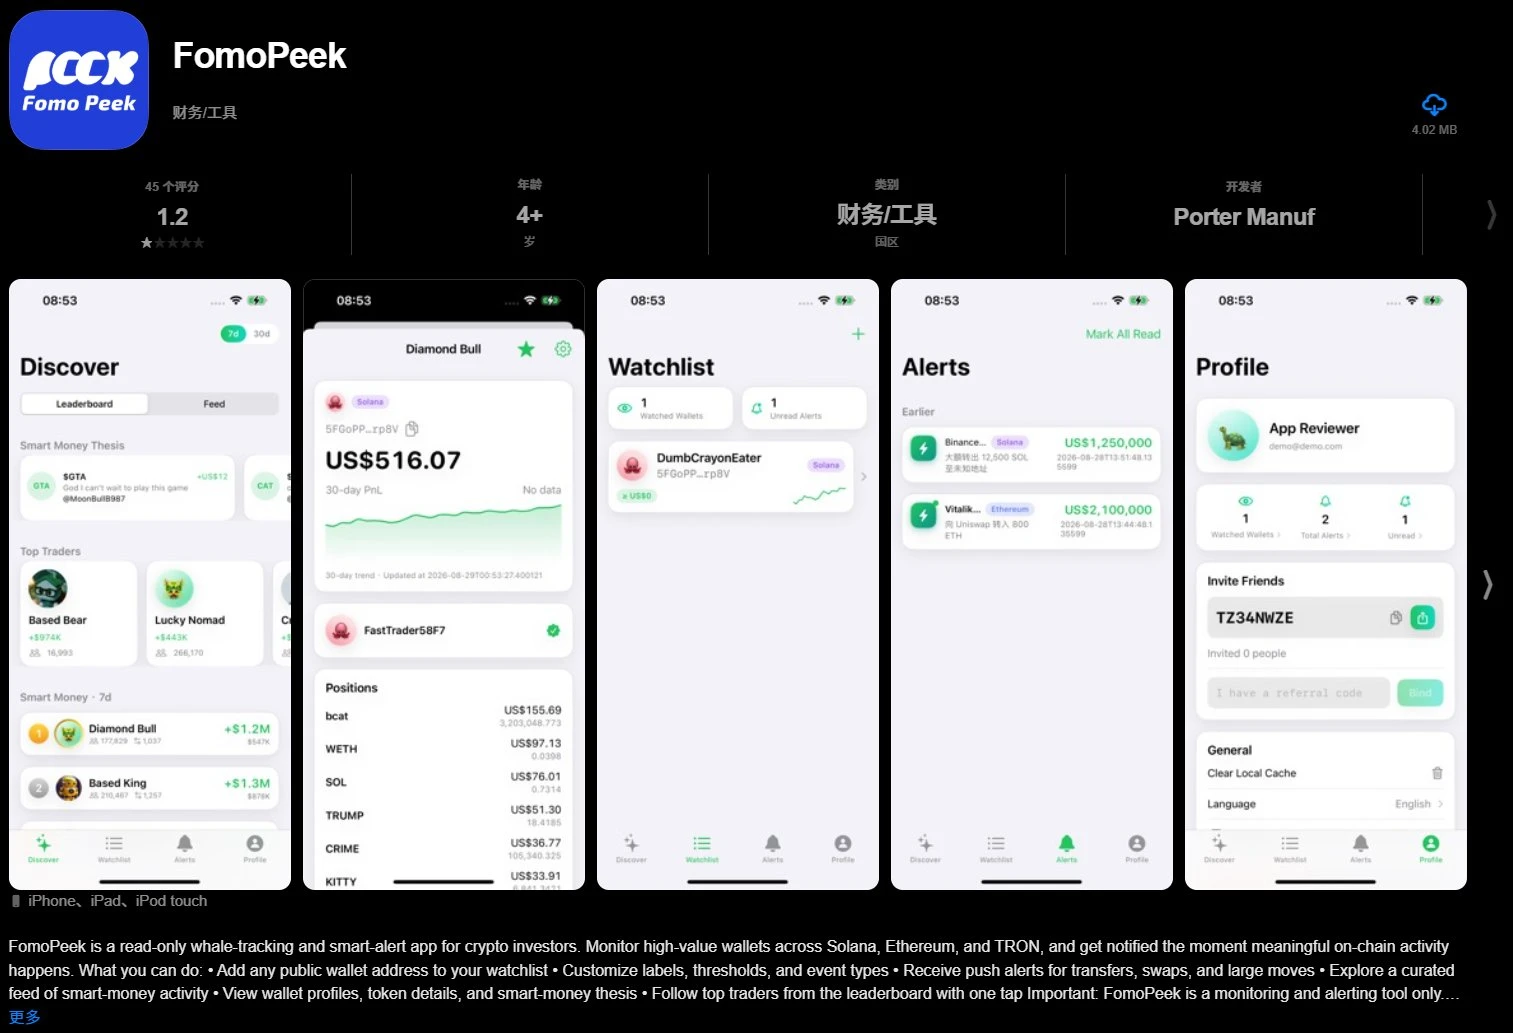
有些黑客花费了数千元以及上万元, 来买断关键意见领袖的商业推广订单, 博主因为缺乏源代码审计的能力, 在看到返佣的时候就会发布带有倾向性的推荐, 散户信任所谓的大家公认为高手都在使用, 这种心理防线被直接击穿, 在进行下载操作的时候根本就不会查看权限清单。
这跟以往的钓鱼网站有着不同的地方, 这款App在前端的功能上是确实可用的, 它同时还具备邀请返佣的机制。用户觉得既能够看盘还能够赚取几十U, 所以他们对底层的恶意代码完全没有防备, 一旦下载安装之后就会中招。
信任顶峰才是收割时刻
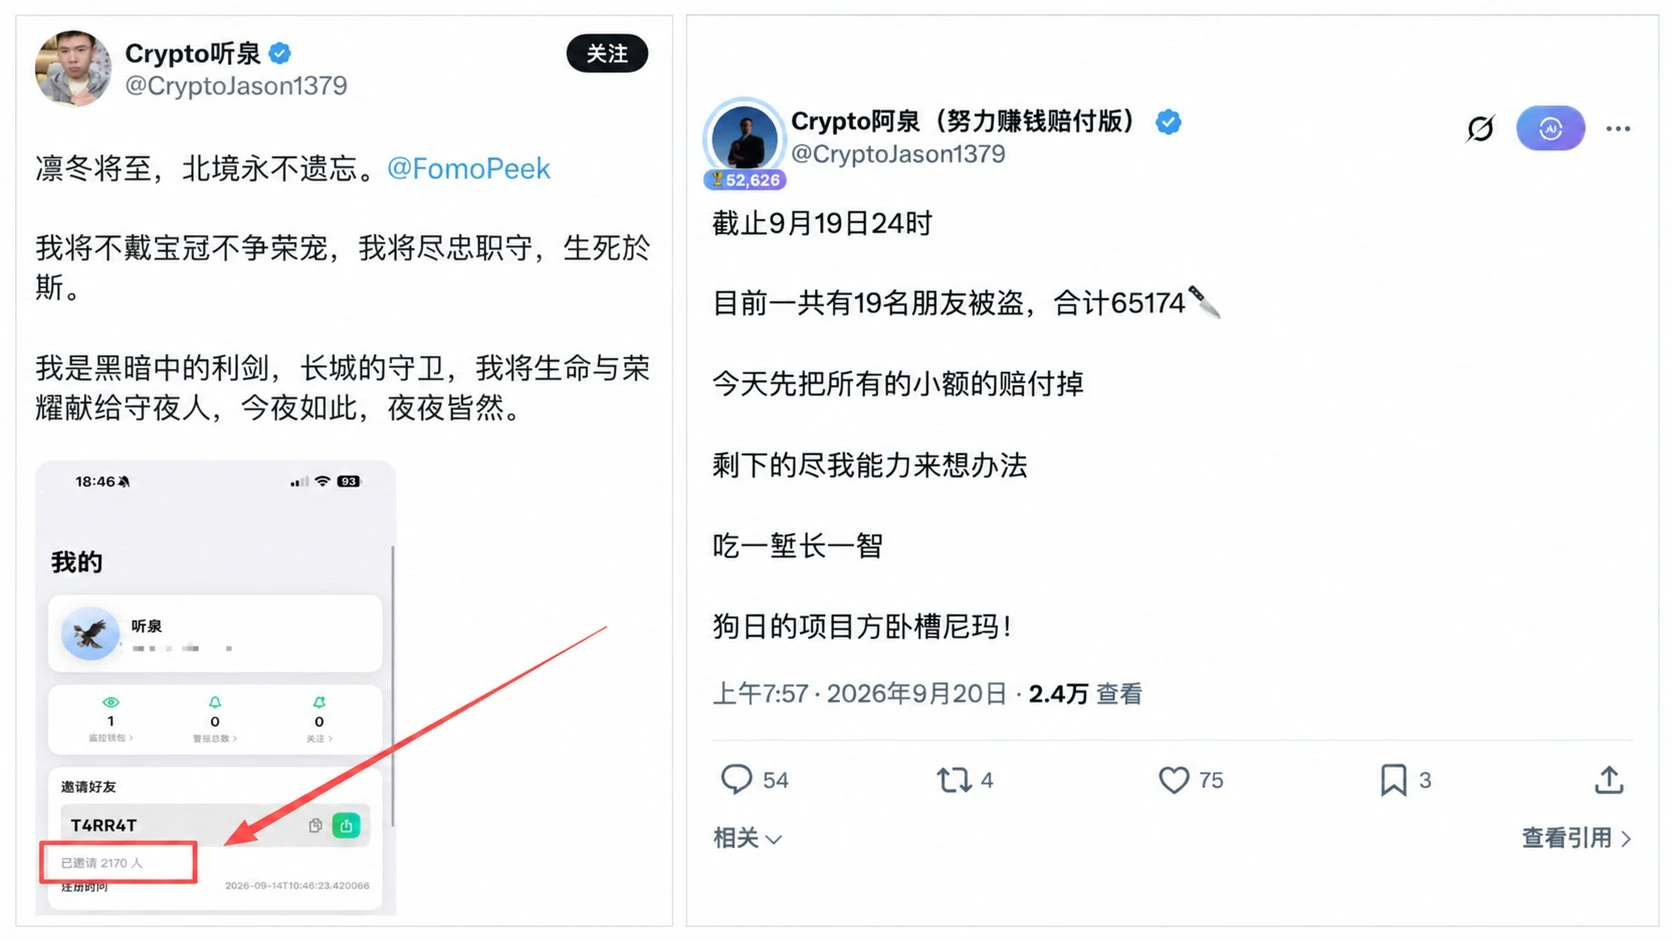
黑客并不会在安装好之后就立即动手。他们会耐心等待, 直到安装的数量超过了一万, 而且大客户的资产完成了沉淀之后, 才会选择释放恶意代码。这些恶意程序并不需要常驻在前台显示出来, 它们只要保持静默运行的状态, 就足以完成对资产的转移操作。
关键在于对iOS系统所存在的漏洞进行了突破。那一种恶意的代码利用了零日漏洞来让自身从沙盒当中逃逸出来, 并且直接读取了钥匙串里面的内容以及本地备忘录里的内容, 随后把私钥打包以后传送出去。苹果公司所在的这个生态系统在这一次真的是完全暴露了自己毫无防护的底裤状态。
助记词绝不能存手机里
实际上, 有不少受害者自认为他们并没有将助记词告知过任何其他人。可是, 其实这些人为了图个省事, 早就把那12个单词写进了手机的备忘录里头, 又或者存进了手机的密码管理器里, 甚至还有可能直接出现在聊天截图之中。一旦那些恶意的软件开始扫瞄本地的存储空间, 这些信息就全都被统统拿走了。
正确的做法其实只有一条, 那就是把助记词单单写在纸上或者是钢板上面, 然后紧紧地锁进保险柜里面去。任何那种数字化的留痕方式都是一种毫无保护的裸奔状态。你手机要是丢了或者被黑了的话, 那么纸上面的那些词黑客是永远也摸不到的。
资产分层大钱小钱分开放
大笔资金, 大概占到总比例的七到八成, 通常会放置在硬件冷钱包之中, 或者使用多签工具如Safe, 以确保私人密钥绝对不接触互联网。
剩下的资金中, 还有一小部分, 大约占据一成到两成的比例, 会被存放在独立的电脑插件端口上, 并且仅限于与经过审计的主流协议进行交互操作。而最后剩下的那点零头, 则会被专门放在热钱包里进行保管。
打土狗、试用新工具、撸毛, 这一切操作全都只在那台专门用来试毒的机器上进行。就算这台特定的机器被完全攻陷并遭受重创也好, 主要资产实际上从物理层面而言根本无法被接触到。这就好比在混乱的市场局势中浑身穿戴黄金前行是不明智的, 不如选择将金子锁进保险箱来得安全妥当。
签名授权是第二个贼
私钥没有丢失, 并不代表就是安全的。钓鱼合约会欺骗你去签署一个授权操作, 这样一来, 你的代币就会被无声无息地转走。很多用户根本数不清自己一共授权过多少个协议, 这种情况就等于给小偷留下了一条后门通道。
你可以安装Rabby或者ScamSniper这种插件, 然后每当需要进行签名操作之前, 一定要去看一看那个模拟的结果, 以此来确认资产的变动情况是不是跟你心里的预期完全相符,并且每个星期都要登上revoke.cash这个网站, 去清理那些已经不需要使用的授权操作, 就这样一点点地把所有可能存在的危险后门都给它彻底地堵死。
管住手才是终极防线
每当有他人向你推荐一个新的项目, 或者是当你看到了高额返佣的信息, 再或者是你正准备去下载一个新的App之前, 你一定要先在心里问清楚三个问题, 具体问题就是, 这个关键的意见领袖跟你之间到底存不存在利益关系, 你目前是在哪一台电子设备上进行操作的, 以及你是否触碰了用于控制主资产的关键私钥信息。
千万不要贪图那几十U这么点蝇头微利一样的返佣, 绝对不要去盲目地迷信任何一位大V的背书。因为Web3这个领域里面, 根本就没有像是银行风控那样可以给你兜底的机构存在。
所以, 你自己的那个私钥, 它就完全代表了你的全部家底和财产安全。在这一方面, 严格的纪律约束, 比任何高科技的安全技术手段都要更加管用和有效得多。
请看看你是把助记词写在了纸上, 还是把它保存到了手机里? 你可以在评论区说两句, 如果觉得这个内容对你有帮助的话, 就点个赞, 并且转发给你身边那些在币圈里的朋友。
© 版权声明
文章版权归作者所有,未经允许请勿转载。